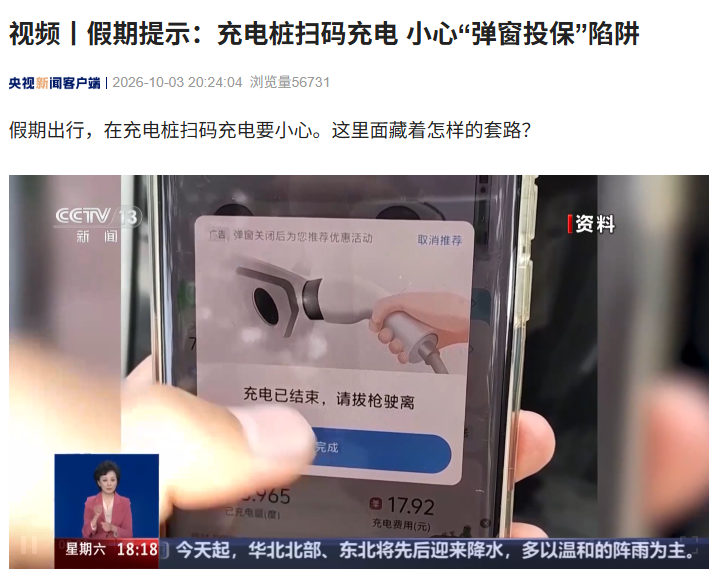
事件回顾:扫码充电遭遇投保陷阱
据央视新闻报道,西藏林芝的索朗先生在使用充电桩为电动汽车充电时,扫描二维码后并未直接进入充电小程序,而是弹出了一个看似正常的页面,要求输入银行卡、手机号等个人信息。由于页面设计具有迷惑性,索朗误以为这是充电所需的身份验证流程,便如实填写。然而,一段时间后,他收到了银行发来的某保险公司扣款通知。
索朗表示:“我以为充电桩需要验证身份信息,当时输入了身份证号、银行卡号。我没太在意,因为当时比较着急就直接输进去了。当时也没有扣款,然后突然扣款,我发现是那种保险类的。”
陷阱特征:伪装性强,缺乏明确提示
此类“弹窗投保”陷阱通常具备以下特征:
- 页面伪装:弹窗页面设计风格与充电桩官方小程序相似,缺乏明显的广告标识或关闭按钮;
- 信息诱导:以“身份验证”“充电必要步骤”等名义诱导用户填写敏感信息;
- 隐蔽扣款:投保过程未明确展示保险产品说明、保单条款及扣款金额,消费者在不知情的情况下被扣款;
- 场景蔓延:除充电桩外,快递柜、共享充电宝、停车缴费等生活场景也频现类似陷阱。
行业影响:充电体验与信任度受损
随着新能源汽车保有量持续攀升,充电桩已成为高频使用的基础设施。然而,此类事件不仅损害了消费者的财产权益,更可能引发公众对充电桩安全性的担忧,进而影响整个充电网络的用户体验与信任度。对于充电运营商而言,若其平台被第三方广告或保险插件渗透,将面临品牌声誉受损和用户流失的风险。
监管与自律:多方共治保障消费者权益
针对此类乱象,需要监管部门、充电运营商及支付渠道多方协同:
- 监管部门:应加强对充电桩扫码入口的合规性审查,严厉打击诱导投保、违规收集个人信息等行为;
- 充电运营商:需严格审核接入的第三方服务,确保扫码后直接进入充电流程,杜绝任何形式的诱导广告;
- 支付渠道:应强化扣款验证机制,对异常投保扣款进行风险提示或拦截;
- 消费者:在扫码充电时提高警惕,仔细辨别页面真伪,避免随意填写敏感信息,遇到可疑情况及时投诉举报。
新能源车网观点
此次“弹窗投保”事件虽非充电桩本身的技术故障,却暴露出充电服务生态中的安全漏洞。对消费者而言,充电本应是简单、透明的操作,任何附加的诱导行为都违背了服务初衷。我们建议:
1. 行业层面:充电联盟应牵头制定扫码充电入口规范,明确禁止任何形式的诱导投保或广告嵌套,并建立黑名单制度;
2. 企业层面:运营商需定期自查扫码流程,采用官方小程序直接跳转,避免中间页;同时,可引入二次确认机制,对涉及支付的操作进行显著提示;
3. 用户层面:建议在扫码后核对小程序名称与充电桩品牌是否一致,不轻易填写银行卡号等敏感信息,并关闭小额免密支付功能。
新能源汽车的普及离不开便捷可靠的充电体验,唯有保障信息安全与消费透明,才能推动行业健康可持续发展。